Ist Make DSGVO-konform? Der ehrliche Check für Agenturen 2026

Make sitzt in der EU – trotzdem entscheidet deine Tool-Auswahl über die DSGVO-Konformität
Du willst Prozesse automatisieren, ohne selbst zu programmieren – und landest früher oder später bei Make (ehemals Integromat). Ein paar Klicks, Trigger hier, Aktion da, und plötzlich läuft dein Lead-Handling von allein. Dann kommt die Frage, die dir dein Steuerberater, dein Datenschutzbeauftragter oder ein misstrauischer Kunde stellt: „Ist das eigentlich DSGVO-konform?"
Und ehrlich gesagt kursieren dazu erstaunlich viele Halbwahrheiten. Die einen behaupten, Make sei ein US-Tool und damit tabu. Die anderen winken ab: „Läuft doch, kein Problem." Beides ist falsch. Die Wahrheit ist differenzierter – und wenn du sie kennst, kannst du Make sauber einsetzen, statt es aus Angst links liegen zu lassen oder blauäugig Kundendaten durch die halbe Welt zu schicken.
In diesem Artikel bekommst du die ehrliche Einordnung: Was am Kern von Make unkritisch ist, wo das echte Risiko sitzt, und welche konkreten Schritte du gehen musst, damit deine Automatisierung auch einer Prüfung standhält.
Wer hinter Make steht – und warum das zählt
Ein häufiges Missverständnis zuerst: Make ist kein reines US-Produkt. Das Tool ging 2012 als Integromat in Prag an den Start und gehört seit 2020 zum deutsch-amerikanischen Konzern Celonis. Firmensitz ist weiterhin Prag – also innerhalb der EU.
Noch wichtiger als der Firmensitz ist, wo deine Daten liegen. Für europäische Kunden betreibt Make ein Rechenzentrum in Dublin (die sogenannte EU1-Region). Deine Szenario-Daten werden dort standardmäßig innerhalb der EU verarbeitet. Und Make stellt einen Auftragsverarbeitungsvertrag (AVV/DPA) bereit, den du mit wenigen Klicks im Account abschließen kannst – die vertragliche Grundlage, die Artikel 28 DSGVO für jeden Dienstleister verlangt, der in deinem Auftrag personenbezogene Daten verarbeitet.
Damit ist der Ausgangspunkt deutlich entspannter als bei einem klassischen US-Cloud-Dienst ohne EU-Serverzone. Aber – und jetzt kommt der Teil, den fast niemand ausspricht – der Kern von Make ist selten das Problem.
Das echte Risiko sitzt in deinen Szenarien
Make ist eine Schaltzentrale. Es macht selbst wenig mit den Daten – es leitet sie weiter. An OpenAI, an Google Sheets, an Mailchimp, an dein CRM, an Instagram. Und genau hier entsteht das Datenschutzrisiko: nicht in Make, sondern in den Tools, die du über Make verbindest.
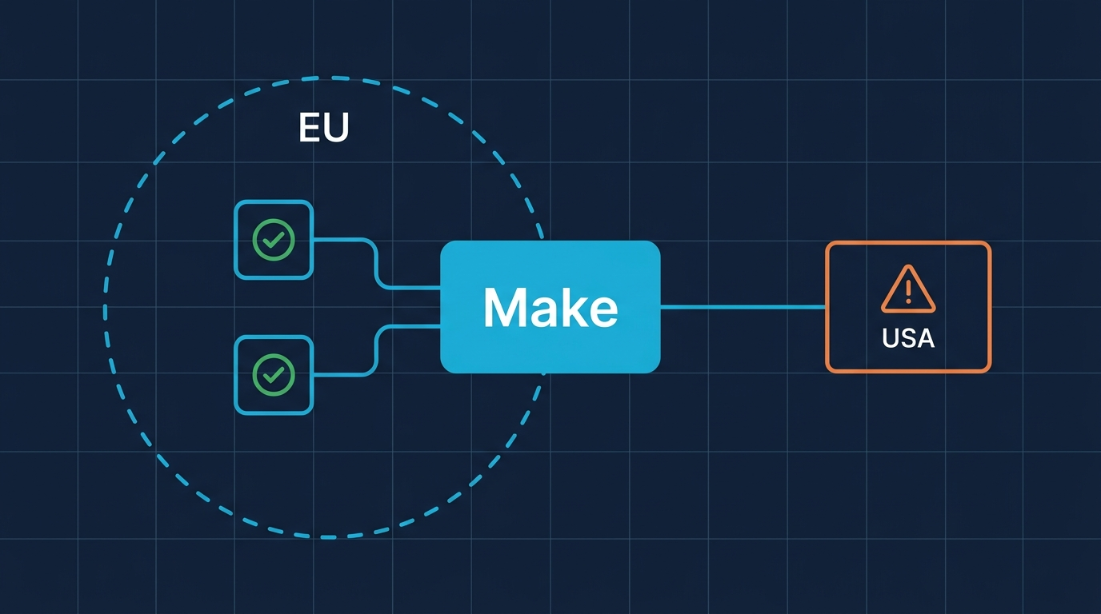
Nicht Make selbst ist das Risiko, sondern die US-Tools, die du anbindest
Der AVV mit Make deckt nur ab, was Make selbst tut. Sobald ein Szenario einen Kontaktdatensatz an einen US-Dienst wie Mailchimp oder OpenAI schickt, findet ein Drittlandtransfer statt – und dafür brauchst du eine eigene Rechtsgrundlage und einen eigenen AVV mit diesem Anbieter. Make macht das nicht für dich.
Die folgende Tabelle trennt das, was du dir bei Make wenig Sorgen machen musst, von dem, was du aktiv absichern musst:
| Baustein | DSGVO-Status | Was du tun musst |
|---|---|---|
| Make-Kern (Szenarien, Datenspeicher) | EU-Server (Dublin), AVV verfügbar | AVV im Account abschließen |
| Verbundene EU-Tools (z. B. EU-CRM) | unkritisch bei eigenem AVV | AVV mit dem Tool prüfen |
| Verbundene US-Tools (OpenAI, Mailchimp) | Drittlandtransfer | Eigene Rechtsgrundlage + AVV, ggf. anonymisieren |
| Personenbezogene Daten in Klartext | riskant, wenn unnötig | Nur übertragen, was der Prozess wirklich braucht |
Deine Checkliste, bevor das erste Szenario live geht
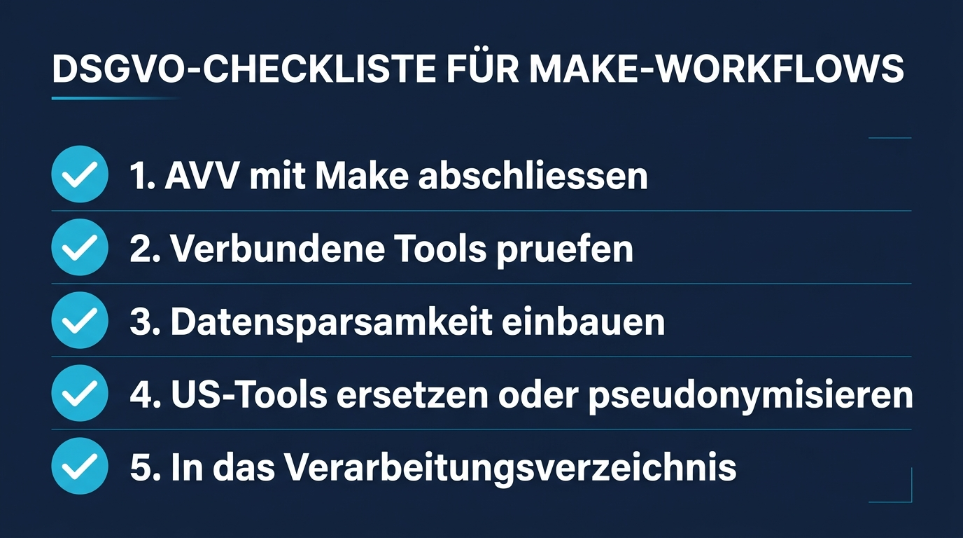
Die fünf Schritte, bevor echte Kundendaten durch deine Automatisierung laufen
Du musst kein Jurist werden, aber diese fünf Schritte solltest du abhaken, bevor echte Kundendaten durch deine Automatisierung laufen:
- AVV mit Make abschließen – direkt im Account, dauert zwei Minuten.
- Jedes verbundene Tool auflisten und prüfen: Wo sitzt der Anbieter, gibt es einen AVV, findet ein US-Transfer statt?
- Datensparsamkeit einbauen – übertrage nur die Felder, die der Prozess braucht. Eine Terminbuchung braucht selten die komplette Kundenhistorie.
- US-Tools bewusst wählen oder ersetzen. Wo möglich, ein EU-Pendant nutzen. Wo nicht, personenbezogene Daten vor der Übergabe pseudonymisieren.
- In dein Verzeichnis von Verarbeitungstätigkeiten aufnehmen – die Automatisierung ist eine Verarbeitung wie jede andere und gehört dokumentiert.
Was Make in der Praxis kostet – und wann es sich lohnt
Datenschutz ist die eine Seite, Wirtschaftlichkeit die andere. Make rechnet nach Operationen ab: Der Free-Plan gibt dir 1.000 Operationen im Monat zum Ausprobieren, der Core-Plan startet bei rund 9 US-Dollar im Monat. Für die meisten Agenturen bleiben die laufenden Toolkosten damit im zwei- bis niedrigen dreistelligen Bereich pro Monat.
Ob sich der Aufwand lohnt, hängt weniger vom Preis als von der Prozessklarheit ab. Als Faustregel gilt: Sobald in einem wiederkehrenden Ablauf mehr als fünf Stunden pro Woche versickern, rechnet sich die Automatisierung – der Break-even liegt bei sauber gebauten Prozessen erfahrungsgemäß bei vier bis sechs Monaten. Ein B2B-SaaS-Gründer hat auf diese Weise 52 Stunden im Monat zurückgewonnen, die vorher in manuelle Tabellenarbeit flossen.
9 $ Toolkosten gegen die Stunden manueller Arbeit – Break-even in 4–6 Monaten
Der Denkfehler, den viele machen: Sie vergleichen die 9 Dollar Toolkosten mit „kostet ja nichts, ich mach's von Hand". Die ehrliche Rechnung stellt die Toolkosten den Stunden gegenüber, die dich die manuelle Arbeit tatsächlich kostet – und dann sieht die Sache anders aus.
Fazit: Make ist einsetzbar – wenn du die Kette denkst
Make ist kein Datenschutz-Tabu. EU-Firmensitz, EU-Server, AVV verfügbar: Der Kern ist solider aufgestellt als viele US-Alternativen. Das Risiko verschiebt sich weg von der Plattform hin zu deiner Architektur – zu der Frage, welche Tools du verbindest und welche Daten du durch sie schickst.
Wer das versteht, kann Make DSGVO-konform betreiben, ohne auf die Vorteile zu verzichten. Wer es ignoriert, hat ein sauberes Tool und trotzdem ein Datenschutzproblem.
Schau dir diese Woche einmal ehrlich eine deiner bestehenden oder geplanten Automatisierungen an und zeichne die Datenkette nach: Welches Feld geht an welches Tool, und wo verlässt es die EU? Diese eine Übung deckt fast jedes Risiko auf, bevor es teuer wird. Wenn du dabei Unterstützung willst, beraten wir dich bei DigitalXShift gern – von der Prozessanalyse bis zur datenschutzsauberen Umsetzung.
Ist Make automatisch DSGVO-konform, wenn ich den AVV abschließe?
Nein. Der AVV deckt nur Make selbst ab. Sobald dein Szenario Daten an andere Tools weitergibt, brauchst du für jedes davon eine eigene Rechtsgrundlage – besonders bei US-Anbietern.
Wo werden meine Make-Daten gespeichert?
Für europäische Kunden betreibt Make ein Rechenzentrum in Dublin (EU1-Region). Deine Szenario-Daten liegen damit standardmäßig innerhalb der EU.
Darf ich OpenAI oder ChatGPT über Make anbinden?
Grundsätzlich ja, aber es ist ein Drittlandtransfer in die USA. Du brauchst eine Rechtsgrundlage, idealerweise einen AVV mit dem Anbieter, und solltest personenbezogene Daten vorher so weit wie möglich reduzieren oder pseudonymisieren.
Ist n8n die datenschutzfreundlichere Alternative?
n8n lässt sich selbst hosten und gibt dir dadurch mehr Kontrolle über den Serverstandort. Dafür ist Make schneller startklar und wartungsärmer. Welches Tool passt, hängt davon ab, wie sensibel deine Daten sind und wie viel Betriebsaufwand du tragen willst.