DSGVO-konforme Website? Diese 7 Datenschutzfehler solltest du kennen

Ist deine Website DSGVO-konform? Diese Fehler gilt es zu vermeiden.
Deine Website hat eine Datenschutzerklärung und einen Cookie-Banner? Dann bist du beim Datenschutz auf der sicheren Seite, oder? Leider nicht unbedingt. Auf vielen Unternehmenswebsites passieren im Hintergrund Dinge, von denen die Betreiber selbst nichts wissen: Analyse-Tools übertragen Daten, externe Dienste laden automatisch nach, und die Datenschutzerklärung ist längst veraltet.
Das Problem: Als Website-Betreiber bist du dafür verantwortlich, dass personenbezogene Daten rechtmäßig verarbeitet werden. Fehler können Beschwerden, rechtliche Auseinandersetzungen und im schlimmsten Fall Bußgelder nach sich ziehen. Oft sind es vermeintliche Kleinigkeiten, die übersehen werden. Deshalb zeige ich dir sieben typische Fehler und erkläre, worauf du bei deiner Unternehmenswebsite achten solltest.
1. Dein Cookie-Banner bietet keine echte Wahl
Ein großer „Alle akzeptieren"-Button, während sich die Ablehnung hinter mehreren Klicks versteckt? Was nach einer cleveren Lösung für mehr Tracking-Daten aussieht, kann datenschutzrechtlich problematisch sein. Für einwilligungsbedürftige Cookies und ähnliche Technologien müssen Besucher vorher freiwillig und informiert zustimmen können. Die Ablehnung darf nicht unnötig erschwert werden, und vorausgewählte Einwilligungen sind unzulässig.
Umgekehrt braucht nicht jede Website zwingend einen Banner: Technisch unbedingt erforderliche Funktionen können auch ohne Einwilligung zulässig sein.
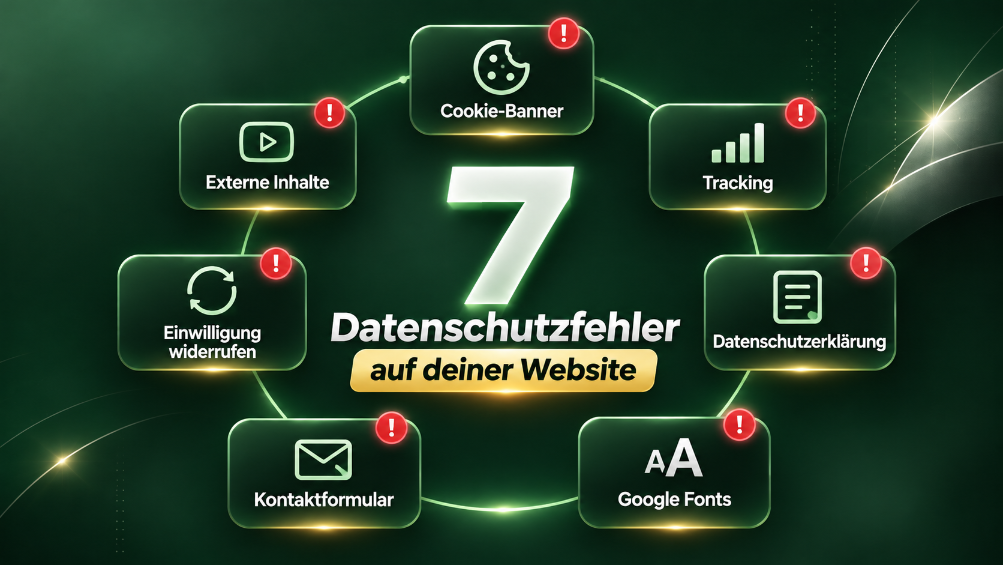
Die sieben häufigsten Datenschutzfehler auf Unternehmenswebsites – von fehlerhaften Cookie-Bannern bis zu unbemerkten Datenübertragungen.
2. Deine Website trackt Besucher ohne Zustimmung
Du nutzt Google Analytics, den Meta Pixel oder andere Marketing-Tools? Dann prüfe, wann diese Dienste aktiviert werden. Ein häufiger Fehler: Der Banner erscheint, aber im Hintergrund laufen bereits Tracking-Technologien. Der Besucher hat noch nichts entschieden, doch erste Informationen werden schon erfasst oder übertragen.
Gerade nach Updates, einem Relaunch oder der Integration neuer Marketing-Tools schleichen sich solche Fehler unbemerkt ein. Bei einwilligungsbedürftigem Tracking muss technisch sichergestellt sein, dass die Datenverarbeitung erst nach gültiger Zustimmung beginnt. Ein funktionierender Banner allein genügt also nicht - auch die Prozesse dahinter müssen stimmen.
3. Deine Datenschutzerklärung ist unvollständig oder veraltet
Wann hast du sie zuletzt überprüfen lassen? Viele Unternehmen erstellen sie einmal und kümmern sich jahrelang nicht mehr darum. Währenddessen kommen neue Kontaktformulare, Analysewerkzeuge, Buchungssysteme oder externe Dienste hinzu. Das Ergebnis: Deine Website verarbeitet möglicherweise Daten, über die Besucher gar nicht informiert werden.
Eine Datenschutzerklärung muss verständlich erläutern, welche Daten zu welchen Zwecken verarbeitet werden, welche Rechtsgrundlagen gelten und welche Rechte Betroffene haben.
Ist deine Website wirklich DSGVO-konform? Lass es überprüfen!
Ein Cookie-Banner und eine Datenschutzerklärung bedeuten noch lange nicht, dass deine Website datenschutzkonform ist.
Viele Datenschutzfehler entstehen unbemerkt im Hintergrund und können rechtliche sowie finanzielle Konsequenzen haben.
Mit unserem DSGVO Website Check prüfen wir deine Website auf allen technischen und inhaltlichen Ebenen. Wir erkennen mögliche Datenschutzverstöße und zeigen dir konkret, welche Anpassungen für eine datenschutzkonforme Website notwendig sind.
So weißt du genau, wo Handlungsbedarf besteht.
Jetzt meine Website prüfen lassen!
4. Google Fonts werden falsch eingebunden
Schriftarten prägen dein Design, doch selbst hier können Datenschutzprobleme entstehen. Werden Google Fonts dynamisch über Google-Server geladen, baut der Browser des Besuchers eine Verbindung dorthin auf. Dabei kann unter anderem die IP-Adresse übertragen werden. Ohne geeignete Rechtsgrundlage ist das problematisch, und auch internationale Datenübermittlungen musst du berücksichtigen.
Eine häufig sinnvolle Lösung ist die lokale Einbindung: Die Schriften kommen dann von deinem eigenen Webserver, ohne Verbindung zu Google. Was nach einem unwichtigen Detail klingt, zeigt, warum Datenschutz und Webdesign zusammengehören.
5. Dein Kontaktformular sammelt unnötig viele Daten
Ein Interessent will nur eine Frage stellen, soll aber Namen, Telefonnummer, Anschrift und weitere persönliche Angaben machen. Solche Pflichtfelder schrecken nicht nur potenzielle Kunden ab, sie können auch gegen den Grundsatz der Datenminimierung verstoßen. Du darfst personenbezogene Daten nur in dem Umfang erheben, der für den Zweck erforderlich ist.
Prüfe deshalb, welche Angaben dein Formular wirklich braucht und ob die Übertragung ausreichend geschützt ist. Ein gutes Formular macht die Kontaktaufnahme möglichst einfach und erfüllt gleichzeitig die Datenschutzanforderungen.
6. Besucher können ihre Einwilligung nicht widerrufen
Ein Besucher akzeptiert die Cookies, ändert aber später seine Meinung. Auf manchen Websites verschwindet der Banner nach der ersten Entscheidung komplett, und eine Widerrufsmöglichkeit ist nicht auffindbar. Die DSGVO verlangt jedoch, dass ein Widerruf jederzeit möglich und genauso einfach wie die Einwilligung ist.
Eine geeignete Lösung kann ein dauerhaft erreichbarer Link zu den Datenschutzeinstellungen sein, zum Beispiel im Footer. Wichtig: Der Widerruf muss nicht nur optisch funktionieren, auch die technischen Datenverarbeitungen müssen für die Zukunft enden.
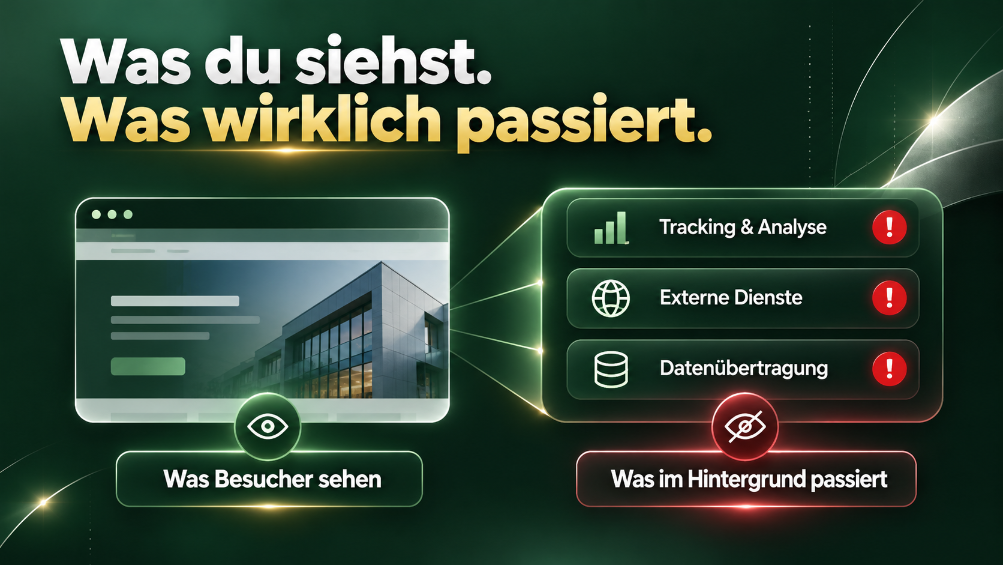
Was auf einer Website professionell aussieht, kann im Hintergrund unbemerkt personenbezogene Daten an externe Dienste übertragen.
7. Videos und Social-Media-Inhalte übertragen ungefragt Daten
Ein YouTube-Video, eine Google-Maps-Karte oder ein Instagram-Feed machen deine Seite interessanter. Doch schon beim Aufruf können solche Einbindungen Verbindungen zu externen Servern herstellen und personenbezogene Daten übertragen. Fehlt eine geeignete Rechtsgrundlage, kann das gegen Datenschutzvorgaben verstoßen.
Eine mögliche Lösung sind Zwei-Klick-Verfahren: Externe Inhalte werden erst geladen, nachdem der Besucher sie ausdrücklich freigegeben hat. Welche Maßnahmen nötig sind, hängt vom Anbieter und der technischen Umsetzung ab.
Schnellübersicht: Fehler und Lösungsansatz
| Fehler | Lösungsansatz |
|---|---|
| Banner ohne echte Wahl | Ablehnen so einfach wie Zustimmen, keine Vorauswahl |
| Tracking vor Zustimmung | Dienste erst nach gültiger Einwilligung aktivieren |
| Veraltete Datenschutzerklärung | Regelmäßig an die tatsächliche Technik anpassen |
| Google Fonts von Google-Servern | Schriften lokal einbinden |
| Zu viele Pflichtfelder | Nur erforderliche Daten abfragen |
| Kein Widerruf möglich | Dauerhafter Link zu den Datenschutzeinstellungen |
| Ungefragte externe Inhalte | Zwei-Klick-Verfahren nutzen |
Fazit: Datenschutz endet nicht beim Cookie-Banner
Eine datenschutzkonforme Website entsteht nicht allein durch Datenschutzerklärung und Cookie-Banner. Entscheidend ist, dass auch die technischen Abläufe und eingebundenen Dienste die Anforderungen erfüllen. Wer seine Website regelmäßig überprüfen lässt, erkennt Schwachstellen frühzeitig, reduziert Risiken und schafft Vertrauen bei potenziellen Kunden.
Braucht jede Website einen Cookie-Banner?
Nein. Technisch unbedingt erforderliche Funktionen können ohne Einwilligung zulässig sein. Sobald du aber einwilligungsbedürftige Dienste wie Tracking nutzt, brauchst du eine korrekt funktionierende Einwilligungslösung.
Reicht ein Datenschutzgenerator aus?
Nicht allein. Die Datenschutzerklärung muss zur tatsächlichen technischen Umsetzung deiner Website passen, sonst sind die Angaben unvollständig oder falsch.
Wie kann ich Google Fonts datenschutzfreundlich nutzen?
Binde die Schriftarten lokal über deinen eigenen Webserver ein. So wird beim Seitenaufruf keine Verbindung zu Google-Servern aufgebaut.
Wie muss ein Widerruf der Einwilligung funktionieren?
Er muss jederzeit möglich und genauso einfach sein wie die Einwilligung, zum Beispiel über einen Link im Footer. Außerdem müssen die Datenverarbeitungen für die Zukunft tatsächlich beendet werden.
Was ist ein Zwei-Klick-Verfahren?
Externe Inhalte wie Videos oder Karten werden erst geladen, wenn der Besucher sie ausdrücklich freigibt. Vorher findet keine Verbindung zum Anbieter statt.