GoHighLevel & Datenschutz: Darf man das Tool wirklich nutzen?

GoHighLevel Rechtssicher nutzen mit Felix Schweinebraten
Kaum ein Thema löst bei Unternehmern so viel Unsicherheit aus wie der Datenschutz. Sobald ein neues Software-Tool ins Spiel kommt, taucht sofort die Frage auf: Darf ich das überhaupt einsetzen, ohne mir eine Abmahnung oder ein Bußgeld einzuhandeln? Genau diese Frage stellen sich immer mehr Unternehmen auch bei GoHighLevel, einer All-in-One-Plattform, die Marketing, CRM und Automatisierung unter einem Dach vereint. Besonders produzierende Betriebe, die ohnehin schon skeptisch gegenüber Cloud-Tools und künstlicher Intelligenz sind, schrecken oft zurück, sobald sie hören, dass der Anbieter aus den USA stammt und nicht zwingend auf EU-Servern arbeitet.
Genau deshalb lohnt sich ein genauer Blick auf die rechtliche Seite, denn die Antwort ist komplexer, als ein simples Ja oder Nein. Um hier wirklich fundierten Rat zu bekommen, lohnt sich der Austausch mit einem Juristen wie Felix Schweinebraten für Datenschutzrecht, der sowohl die juristischen als auch die technischen Zusammenhänge kennt. Die gute Nachricht vorweg: Datenschutz bedeutet nicht automatisch Verbot. Es bedeutet vor allem, Prozesse richtig aufzusetzen, damit du rechtssicher arbeiten kannst, statt aus Angst auf leistungsstarke Tools zu verzichten.
Was du wissen musst, bevor du GoHighLevel einsetzt
Die zentrale Erkenntnis vorweg: GoHighLevel kann datenschutzkonform genutzt werden, allerdings nur unter bestimmten Voraussetzungen. Es reicht nicht, das Tool einfach zu abonnieren und zu hoffen, dass alles passt. Es braucht ein Zusammenspiel aus mehreren Bausteinen, die ineinandergreifen.
Die DPF-Zertifizierung als erste Hürde
US-Anbieter sind nicht automatisch der Feind des Datenschutzes, aber sie müssen zusätzliche Nachweise erbringen. Der wichtigste davon ist die sogenannte DPF-Zertifizierung, kurz für Data Privacy Framework. Dabei bescheinigt sich der Anbieter praktisch selbst, dass er Daten nach europäischen Standards verarbeitet, also im Sinne der DSGVO. GoHighLevel hat diese Zertifizierung vorzuweisen, was ein wichtiger erster Schritt ist, aber eben nur einer von vielen.
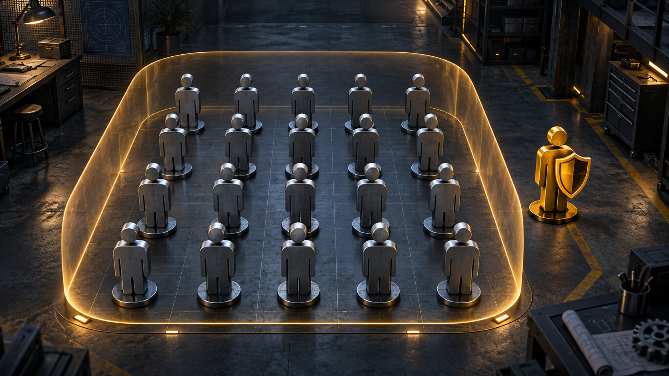
Zwanzig metallische Mitarbeiterfiguren stehen innerhalb eines geschützten Unternehmensbereichs. Eine zusätzliche, goldfarben hervorgehobene Figur mit Schild steht für die Rolle des Datenschutzbeauftragten.
Der Vertrag zur Auftragsverarbeitung
Wer ein Tool wie GoHighLevel professionell einsetzen will, braucht zusätzlich eine vertragliche Grundlage, die genau regelt, wie Daten verarbeitet werden, wer Zugriff hat, welche Löschrechte bestehen und welche Drittparteien involviert sein dürfen. Dieser Vertrag heißt klassischerweise Auftragsverarbeitungsvertrag (AVV), auf Englisch Data Processing Agreement (DPA). Die beruhigende Nachricht: Eine Unterschrift per Hand ist nicht zwingend erforderlich. Es genügt, dass der Vertrag im Rahmen des Bestell- oder Buchungsprozesses akzeptiert wird, etwa per Checkbox oder Klick. GoHighLevel stellt diesen Vertrag standardmäßig zur Verfügung.
Wichtig dabei: Es handelt sich um verschiedene Vertragsebenen. Der Vertrag zwischen dir und GoHighLevel ist eine Sache, der Vertrag zwischen dir und deinen eigenen Kunden eine andere. Jeder Dienstleister hat wiederum Subdienstleister, sodass am Ende eine durchgehende Kette entstehen muss, in der an jeder Stelle klar ist, wie mit den Daten umgegangen wird.
Warum Datenschutz nicht gleich Verbot bedeutet
Viele Unternehmer verbinden Datenschutzbeauftragte mit ständigem Gegenwind: Cookies gehen nicht, Tracking-Pixel sind verboten, dieses Tool ist tabu. Diese Grundhaltung ist jedoch weder im Sinne der DSGVO noch hilfreich für Unternehmen. Die DSGVO selbst spricht nicht von generellen Verboten, sondern davon, Datenflüsse zu kontrollieren und in geregelte Bahnen zu lenken. An vielen Stellen wird sogar aktiv gefordert, Datenverarbeitung für sinnvolle Zwecke zu ermöglichen.
Das Problem entsteht oft durch eine falsche Herangehensweise: Statt zu erklären, wie ein Tool rechtssicher genutzt werden kann, wird pauschal gesagt, was nicht erlaubt ist. Diese Haltung bringt niemandem etwas. Sinnvoller ist ein lösungsorientierter Ansatz, bei dem konkret geprüft wird, welche Einstellungen nötig sind, um ein Restrisiko auf ein Minimum zu reduzieren.
Ab wann brauchst du einen Datenschutzbeauftragten?
Ein weit verbreiteter Irrglaube: Datenschutz betrifft erst Unternehmen ab einer bestimmten Größe. Tatsächlich gilt die DSGVO für jedes Unternehmen in der EU, unabhängig von Branche oder Mitarbeiterzahl, sobald personenbezogene Daten verarbeitet werden. Erst ab 20 Mitarbeitenden kommt eine zusätzliche Pflicht hinzu: die Bestellung eines Datenschutzbeauftragten.
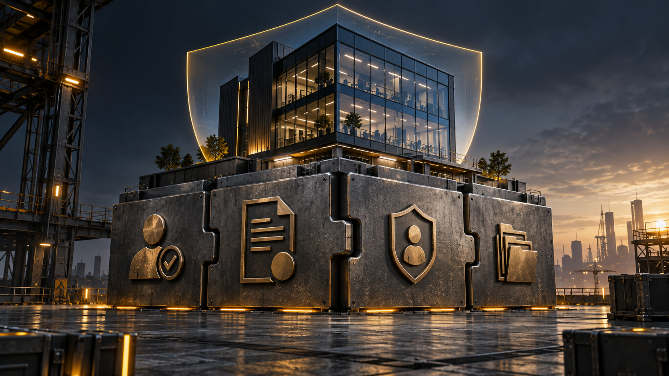
Ein modernes Unternehmen steht auf vier massiven, ineinandergreifenden Fundamentblöcken. Die Symbole darauf repräsentieren Anbieterprüfung, Auftragsverarbeitungsvertrag, Datenschutzerklärung und interne Dokumentation.
| Unternehmensgröße | Pflicht zur Bestellung eines Datenschutzbeauftragten | Empfehlung |
|---|---|---|
| Unter 20 Mitarbeitende | Nein | Grundpflichten der DSGVO trotzdem erfüllen |
| 20 bis unter 500/750 Mitarbeitende | Ja | Externer Datenschutzbeauftragter meist sinnvoller |
| Ab 500/750 Mitarbeitende | Ja | Interner Datenschutzbeauftragter kann sich lohnen |
Ein interner Datenschutzbeauftragter kennt die internen Prozesse zwar besser, genießt aber besonderen Kündigungsschutz und bindet Kapazitäten, die für die eigentliche Aufgabe im Unternehmen fehlen. Deshalb lohnt sich diese Lösung meist erst ab mehreren hundert Mitarbeitenden. Für kleinere und mittlere Unternehmen ist ein externer Datenschutzbeauftragter in der Regel die wirtschaftlichere und praktikablere Wahl, weil er bereits aus anderen Projekten weiß, wo typische Stolperfallen liegen.
Die Datenschutzerklärung: Mehr als nur eine Formalie
Ein zentraler Baustein für jedes Unternehmen, das GoHighLevel im Zusammenspiel mit der eigenen Website nutzt, etwa für Tracking oder Formulare, ist die Datenschutzerklärung. Wird GoHighLevel eingebunden, muss das Tool dort explizit als Dienstleister beziehungsweise Auftragsverarbeiter genannt werden, weil personenbezogene Daten übertragen werden.
Wichtig ist dabei ein Punkt, der oft übersehen wird: Weniger ist manchmal mehr. Wer in seiner Datenschutzerklärung Informationen aufführt, die er gar nicht bräuchte, öffnet damit unnötig eine Angriffsfläche für Abmahnungen. Eine gute Datenschutzerklärung nennt nur das, was tatsächlich notwendig ist, dafür aber vollständig und korrekt.
Was neben der Datenschutzerklärung noch wichtig ist
Die Datenschutzerklärung ist nur die Spitze des Eisbergs. Intern verlangt die DSGVO deutlich mehr Dokumentation, auch wenn diese nach außen nicht sichtbar ist:
- Ein Verzeichnis von Verarbeitungstätigkeiten, in dem genutzte Tools wie GoHighLevel detailliert beschrieben und bewertet werden
- Eine Dokumentation der technischen und organisatorischen Maßnahmen (kurz TOM)
- Gegebenenfalls eine Datenschutz-Folgenabschätzung, abhängig von Art und Umfang der verarbeiteten Daten
Diese Pflichten gelten übrigens nicht nur für GoHighLevel, sondern für jedes Tool, über das personenbezogene Daten laufen, von Microsoft-Produkten bis hin zu klassischen E-Mail-Programmen. Wer diese Punkte vernachlässigt, riskiert nicht nur eine unvollständige Datenschutzerklärung, sondern gerät im Ernstfall schnell stärker in den Fokus, etwa wenn Kunden oder Betroffene nachfragen und dabei auffällt, dass wichtige Dokumentationen komplett fehlen. Aus einer kleinen Unstimmigkeit kann so schnell ein größeres Problem werden.
Fazit: Datenschutz als Chance statt Hindernis
Eine beleuchtete Datenbrücke verbindet Europa und die USA. In der Mitte passieren digitale Datenpakete eine schildförmige Kontrollstation, die die DPF-Zertifizierung als erste Sicherheitshürde symbolisiert.
GoHighLevel lässt sich datenschutzkonform einsetzen, wenn du die einzelnen Bausteine sauber zusammensetzt: DPF-Zertifizierung des Anbieters, ein gültiger Auftragsverarbeitungsvertrag, eine passgenaue Datenschutzerklärung sowie interne Dokumentationen wie das Verarbeitungsverzeichnis.
Keiner dieser Punkte ist für sich genommen ein Hexenwerk, aber in der Summe ergeben sie ein stabiles Fundament, auf dem du dein Unternehmen sicher aufbauen kannst.
Nimm dir daher die Zeit, deine aktuelle Datenschutzerklärung zu prüfen und zu hinterfragen, ob wirklich alle eingesetzten Tools korrekt aufgeführt sind. Und wenn du merkst, dass dir an der einen oder anderen Stelle das Fachwissen fehlt, hol dir lieber frühzeitig fachkundige Unterstützung, statt im Ernstfall unter Zeitdruck reagieren zu müssen.
Ist GoHighLevel grundsätzlich DSGVO-konform?
Das Tool selbst bringt mit der DPF-Zertifizierung eine wichtige Voraussetzung mit, DSGVO-Konformität entsteht aber erst durch das Zusammenspiel mit einem Auftragsverarbeitungsvertrag, einer korrekten Datenschutzerklärung und interner Dokumentation im Unternehmen.
Muss ich als kleines Unternehmen überhaupt einen Datenschutzbeauftragten bestellen?
Erst ab 20 Mitarbeitenden besteht die Pflicht zur Bestellung eines Datenschutzbeauftragten, die grundsätzlichen Pflichten der DSGVO gelten aber unabhängig von der Unternehmensgröße bereits vorher.
Brauche ich für den Auftragsverarbeitungsvertrag eine echte Unterschrift?
Nein, eine handschriftliche oder digitale Signatur ist nicht zwingend erforderlich, der Vertrag kann auch durch Zustimmung im Bestellprozess, etwa per Checkbox, wirksam zustande kommen.
Was passiert, wenn meine Datenschutzerklärung unvollständig ist?
Eine unvollständige oder fehlerhafte Datenschutzerklärung kann Abmahnungen oder Anfragen von Betroffenen nach sich ziehen, wodurch häufig auch weitere Mängel wie fehlende interne Dokumentationen ans Licht kommen.
Lohnt sich ein interner Datenschutzbeauftragter für kleinere Firmen?
In der Regel nicht, da ein interner Datenschutzbeauftragter besonderen Kündigungsschutz genießt und Kapazitäten bindet, weshalb sich diese Lösung meist erst ab mehreren hundert Mitarbeitenden wirtschaftlich rechnet.