Ist ChatGPT DSGVO-konform? Der Praxis-Check für Unternehmen 2026

Ist ChatGPT DSGVO-konform
Du tippst schnell eine Kundenmail in ChatGPT, damit die KI dir eine höfliche Absage formuliert – Name, Firma, Projektdetails inklusive. Praktisch, spart zehn Minuten. Und genau in diesem Moment hast du, rein datenschutzrechtlich, personenbezogene Daten eines Dritten an einen US-Anbieter übergeben. Ohne Vertrag. Vielleicht in einen Chat, auf dem das Modell weitertrainiert.
Die Frage "Ist ChatGPT DSGVO-konform?" hat deshalb keine Ja/Nein-Antwort, sondern eine ehrlichere: Es kommt darauf an, welchen Plan du nutzt und was du reinschreibst. Die gute Nachricht ist, dass OpenAI 2026 genau die Bausteine liefert, die für einen sauberen Unternehmenseinsatz nötig sind. Die schlechte: In der Gratisversion, die die meisten benutzen, fehlen sie alle. Was das konkret bedeutet – und was du diese Woche umstellen solltest – klären wir jetzt.
Warum die kostenlose Version das eigentliche Problem ist
Der entscheidende Unterschied liegt nicht bei ChatGPT als Technologie, sondern beim Vertrag dahinter. Sobald du personenbezogene Daten Dritter verarbeitest – also Kundennamen, E-Mails, Bewerberunterlagen, Gesundheits- oder Vertragsdaten – bist du der Verantwortliche im Sinne der DSGVO. Damit ein Dienstleister diese Daten in deinem Auftrag verarbeiten darf, brauchst du einen Auftragsverarbeitungsvertrag (AVV).
Für ChatGPT Free, Plus und Pro stellt OpenAI keinen AVV bereit. Ohne diesen Vertrag ist jede Eingabe fremder personenbezogener Daten in diese Versionen rechtlich angreifbar – unabhängig davon, wie sorgfältig du sonst arbeitest. Dazu kommt: In den privaten Tarifen werden deine Eingaben standardmäßig zur Verbesserung der Modelle genutzt, solange du das nicht aktiv abschaltest. Für private Recherche ist das egal. In dem Moment, in dem echte Kundendaten im Prompt stehen, ist es das nicht mehr.
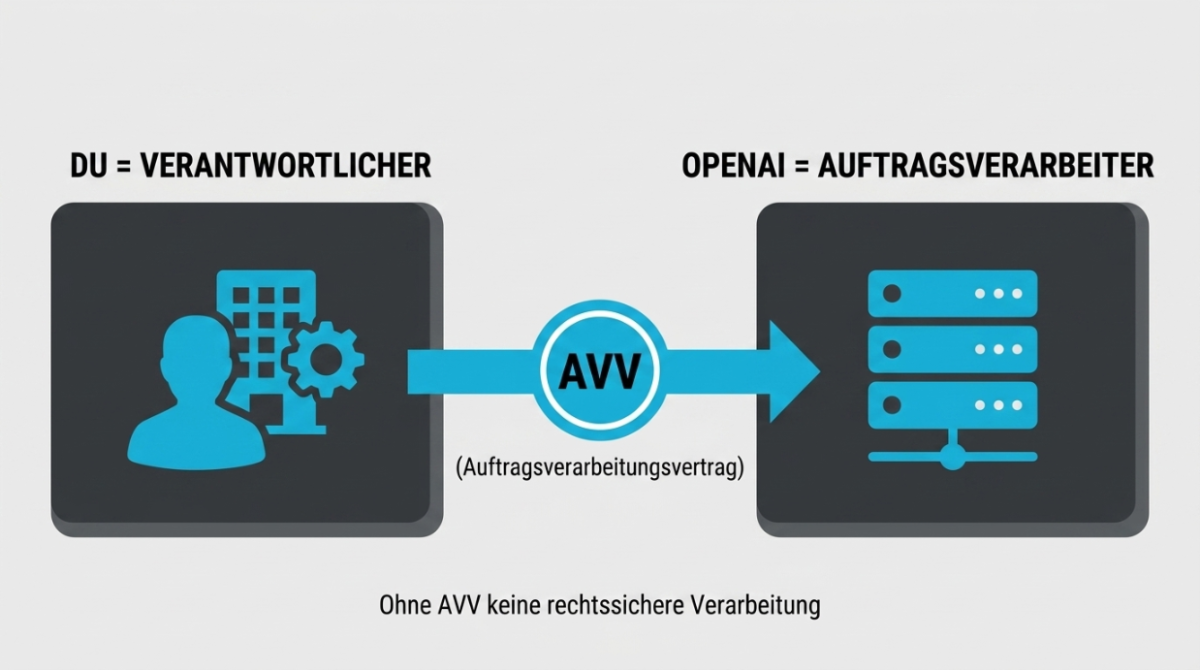
Rollenverteilung nach DSGVO: Du bist Verantwortlicher, OpenAI ist Auftragsverarbeiter – die Brücke dazwischen ist der AVV
Welcher ChatGPT-Plan 2026 wirklich geschäftstauglich ist
OpenAI hat die Tarife 2025 und 2026 spürbar sortiert. Der frühere „Team"-Plan heißt seit dem 29. August 2025 „Business". Entscheidend für den Datenschutz ist nicht der Name, sondern das Paket aus AVV, Trainings-Ausschluss und Serverstandort:
| Plan | AVV verfügbar | Training auf deinen Daten | EU-Datenresidenz | Grobkosten 2026 |
|---|---|---|---|---|
| Free / Plus / Pro | Nein | standardmäßig ja | Nein | 0–200 $/Monat |
| Business (ehem. Team) | Ja | Nein | teilweise | ca. 25 $/Nutzer/Monat |
| Enterprise | Ja | Nein | ja (Speicherung + Inferenz) | ab ca. 60 $/Nutzer/Monat |
| API | Ja | Nein | konfigurierbar | nutzungsbasiert |
Bei Business agiert OpenAI als dein Auftragsverarbeiter, trainiert nicht auf deinen Eingaben und stellt den AVV bereit. Für die meisten Agenturen, Coaches und Berater mit kleinem Team ist das der pragmatische Einstieg – rund 25 $ pro Nutzer und Monat bei jährlicher Abrechnung.
Enterprise legt für regulierte oder besonders sensible Umgebungen nach: volle EU-Datenresidenz für die Speicherung seit Februar 2025 und – der eigentlich wichtige Schritt – seit Januar 2026 auch für die Inferenz. Das heißt, die Modellverarbeitung selbst läuft auf EU-Servern, nicht nur die Ablage. Der Haken: Enterprise beginnt bei rund 60 $ pro Nutzer und Monat und verlangt in der Regel eine dreistellige Mindestnutzerzahl. Für ein Fünf-Personen-Team ist das selten das richtige Werkzeug.
Was der 15-Millionen-Fall lehrt – auch nach dem Freispruch
Ende 2024 verhängte die italienische Datenschutzbehörde Garante 15 Millionen Euro Bußgeld gegen OpenAI: fehlende Rechtsgrundlage für das Training, Transparenzlücken, keine ausreichende Alterskontrolle. Ein Gericht in Rom kippte die Strafe im März 2026 wieder. Man könnte sagen: Thema erledigt.
Ist es nicht. Die beanstandeten Punkte – auf welcher Rechtsgrundlage werden Daten verarbeitet, weißt du transparent, was wohin fließt – sind exakt die Fragen, die ein Datenschutzbeauftragter auch bei dir stellt. Nicht bei OpenAI in Kalifornien, sondern bei dir als Verantwortlichem für die Daten, die du eingibst. Der Fall ist kein Grund, ChatGPT zu meiden. Er ist die Erinnerung, dass die Verantwortung bei dem liegt, der den Prompt abschickt.
Die drei Schritte, die aus „grauer Nutzung" saubere Nutzung machen
Die meisten Unternehmen sind nicht deshalb nicht DSGVO-konform, weil sie ChatGPT nutzen – sondern weil niemand die Nutzung geregelt hat. Drei Schritte schließen die größte Lücke:
- Plan mit AVV wählen und Vertrag abschließen. Business oder Enterprise buchen, den AVV in den Einstellungen bzw. über OpenAI aktiv gegenzeichnen und ablegen. Ohne unterschriebenen AVV zählt der Rest nicht.
- Training deaktivieren und Aufbewahrung prüfen. In Business/Enterprise standardmäßig kein Training – trotzdem einmal kontrollieren. Für sensible Prozesse lohnt der Blick auf Zero-Data-Retention über die API.
- Klare Nutzungsregel im Team. Schriftlich festhalten, welche Daten in welches Tool dürfen. Ein Satz pro Datenkategorie genügt – Hauptsache, es steht fest und alle kennen es.
Genau an dieser Stelle bauen wir für Kunden die Brücke zwischen „KI hilft" und „KI ist sauber eingebunden". Bei einem B2B-SaaS-Gründer haben wir verstreute Tabellen in einen kontrollierten, nachvollziehbaren Datenfluss überführt, statt Daten unkontrolliert durch Tools zu schicken – nachzulesen in der Fallstudie zum B2B-SaaS-Projekt. Und für eine Dev-Agentur haben wir Prozesse so strukturiert, dass abrechenbare Zeit nicht mehr in manueller Nacharbeit versickert – Details in der Fallstudie zur Software-Beratung.
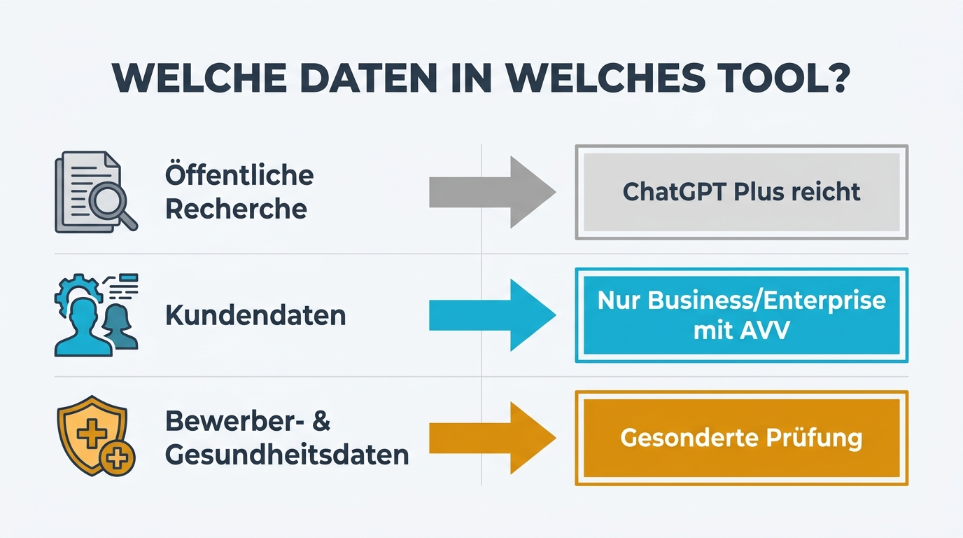
Welche Datenkategorie darf in welche ChatGPT-Version? Die einfache Regel für dein Team
Und der EU AI Act? Ab August 2026 wird es konkret
Datenschutz ist nur die eine Ebene. Seit dem 2. August 2026 greift der EU AI Act voll für Hochrisiko-Anwendungen – dazu zählen Personalauswahl, Bewerbungsvorauswahl und Kreditentscheidungen. Wenn du ChatGPT einsetzt, um Bewerbungen vorzusortieren oder Kreditwürdigkeit einzuschätzen, reicht ein sauberer AVV allein nicht mehr; dann kommen Dokumentations- und Transparenzpflichten hinzu. Für die meisten Marketing-, Content- und Support-Anwendungen bleibst du außerhalb der Hochrisiko-Kategorie – aber es lohnt sich zu wissen, wo die Grenze verläuft, bevor du einen Prozess produktiv schaltest.
Fazit
Ist ChatGPT DSGVO-konform? In der Gratisversion mit echten Kundendaten: nein. Mit einem Business- oder Enterprise-Plan, unterschriebenem AVV, deaktiviertem Training und einer klaren internen Regel: ja – und zwar sauberer, als die meisten glauben, die das Tool bisher im rechtlichen Graubereich nutzen. Der Unterschied zwischen konform und angreifbar sind keine Wochen Arbeit, sondern der richtige Plan und eine Seite Regeln.
Schau dir diese Woche einmal ehrlich an, in welche ChatGPT-Version deine Kundendaten gerade fließen – und ob dahinter ein AVV steht. Wenn du unsicher bist, wie du KI im Team datenschutzkonform aufsetzt, ohne dass Produktivität verloren geht, sprich mit den Leuten von DigitalXShift auf digitalxshift.com – wir bauen KI-Setups, die von Anfang an für deine Datenschutzanforderungen konzipiert sind.
Darf ich mit ChatGPT Plus Kundendaten verarbeiten?
Für die Verarbeitung fremder personenbezogener Daten ist Plus ungeeignet, weil kein AVV verfügbar ist. Nutze dafür Business, Enterprise oder die API.
Trainiert OpenAI auf meinen Eingaben?
In Free und Plus standardmäßig ja, solange du es nicht abschaltest. In Business und Enterprise standardmäßig nicht.
Reicht ein Business-Plan für ein kleines Team?
Für die meisten Agenturen, Coaches und Berater ja: AVV, kein Training auf deinen Daten und ein Preis von rund 25 $ pro Nutzer und Monat machen ihn zum pragmatischen Einstieg. Enterprise lohnt sich erst bei besonders sensiblen Daten oder großen Teams.
Was ändert sich durch die EU-Datenresidenz?
Seit Februar 2025 werden Enterprise-Daten in der EU gespeichert, seit Januar 2026 läuft auch die Modellverarbeitung auf EU-Servern. Das reduziert das Risiko rund um Drittlandübermittlungen erheblich.