Ist Claude datenschutzkonform? Der DSGVO-Check nach dem 2. August 2026

IST CLAUDE DSGVO-KONFORM? Die Kernfrage des Artikels.
Dein Team nutzt seit Monaten ChatGPT oder Claude für Angebote, Kundenmails und interne Notizen – niemand hat je gefragt, auf welchem Plan. Läuft eben, spart Zeit, fertig. Und dann liest du irgendwo den Satz "EU AI Act, 2. August 2026, Bußgelder bis 35 Millionen Euro" und merkst: Du weißt nicht, ob das dich betrifft.
Die gute Nachricht zuerst: Die meisten Agenturen, Berater und Coaches bauen kein Hochrisiko-KI-System und fallen nicht direkt unter die verschärften Regeln vom 2. August. Die schlechte: Der Stichtag ist trotzdem der richtige Anlass, einmal ehrlich zu prüfen, ob euer Claude- oder ChatGPT-Einsatz überhaupt eine rechtliche Grundlage hat – und bei vielen KMU lautet die Antwort gerade Nein. Dieser Artikel zeigt dir, woran du das erkennst, was Anthropic für Claude konkret anbietet, und was du diese Woche noch klären kannst.
Warum der 2. August 2026 auch dich etwas angeht
Ab dem 2. August 2026 gelten die vollen Pflichten für Hochrisiko-KI-Systeme im EU AI Act – betroffen sind vor allem Anwendungen in Personalauswahl, Bonitätsprüfung und kritischer Infrastruktur. Wer so ein System betreibt, riskiert Bußgelder bis zu 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes. In Deutschland wird das BSI als Marktüberwachungsbehörde die Einhaltung prüfen.
Für die meisten Trustmarkt-Leser heißt das: Ihr baut vermutlich kein Hochrisiko-System, nur weil ihr Claude für Texte, Recherche oder einen internen Assistenten nutzt. Aber der Termin wirkt wie ein Weckruf – Compliance-Abteilungen, Anwälte und Datenschutzbeauftragte machen 2026 gerade eine komplette Inventur aller im Unternehmen eingesetzten KI-Tools. Und bei dieser Inventur fällt regelmäßig auf: Das eigentliche Problem ist oft nicht der AI Act, sondern eine viel ältere Frage – Artikel 28 DSGVO, Auftragsverarbeitung. Und die wird bei Claude & Co. seit Jahren stillschweigend ignoriert.
Der Unterschied, der wirklich zählt: Plan, nicht Tool
Ob Claude in deinem Unternehmen DSGVO-konform läuft, hängt nicht davon ab, ob du "Claude" oder "ChatGPT" gewählt hast – sondern von der Vertragsstufe. Anthropic bietet für seine kostenpflichtigen Produkte (Claude Team, Claude Enterprise, Claude API) einen Auftragsverarbeitungsvertrag (AVV) nach Art. 28 DSGVO inklusive Standardvertragsklauseln (SCCs) an. Der Vertrag wird bei Abschluss des kostenpflichtigen Plans automatisch Teil der Commercial Terms – du musst kein separates Dokument unterschreiben.
Bei Free und Pro sieht das anders aus: Für diese Pläne stellt Anthropic keinen AVV aus. Verarbeitet dein Team dort personenbezogene Daten – Kundennamen, Mitarbeiterdaten, alles, was in einem normalen Arbeitsalltag durch einen Chat läuft – fehlt die vertragliche Grundlage nach Art. 28 DSGVO komplett. Rechtlich ist das für ein Unternehmen kaum zu verteidigen.
| Claude Free / Pro | Claude Team / Enterprise / API | |
|---|---|---|
| AVV nach Art. 28 DSGVO | Nein | Ja, automatisch inkludiert |
| Standardvertragsklauseln (SCCs) | Nein | Ja |
| Nutzung für Modell-Training | Teils ja (je nach Einstellung) | Nein, bei kommerziellen Produkten ausgeschlossen |
| Zero Data Retention möglich | Nein | Ja (Enterprise-Option) |
| Für Unternehmenseinsatz mit Personendaten geeignet | Praktisch nein | Ja, bei korrekter Konfiguration |
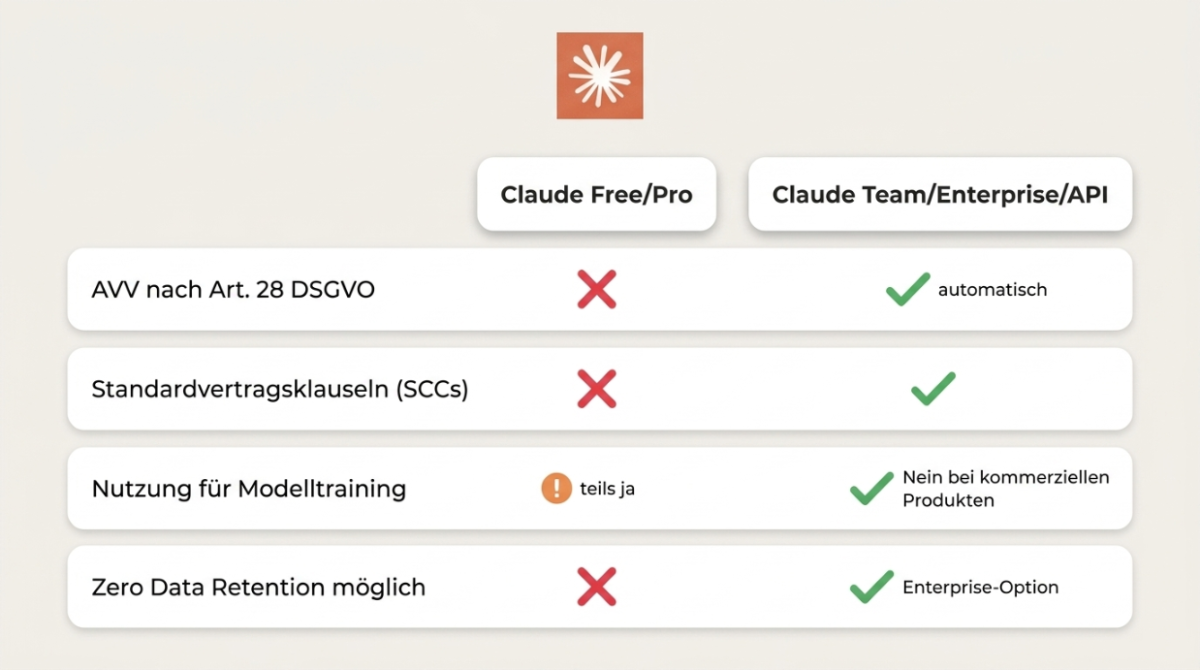
Free/Pro vs. Team/Enterprise – der entscheidende Unterschied
Die vier Bausteine, die du tatsächlich brauchst
Ein sauberer Claude-Einsatz im Unternehmen braucht mehr als nur den richtigen Plan. Vier Dinge gehören auf deine Checkliste, bevor jemand im Team den nächsten Kundennamen in einen Chat tippt:
- AVV mit Anthropic – automatisch inkludiert ab Team-Plan, sollte trotzdem einmal von eurem Datenschutzbeauftragten gegengelesen werden.
- Verarbeitungsverzeichnis – Claude als Verarbeitungstätigkeit dokumentieren, inklusive Zweck und Kategorien der Daten.
- Technische und organisatorische Maßnahmen (TOMs) – festhalten, wer Zugriff hat, wie lange Chats gespeichert werden, ob ZDR aktiv ist.
- Mitarbeiter-Arbeitsanweisung – eine kurze, klare Regel: welche Daten dürfen rein, welche nicht (Gesundheitsdaten, Mandantendaten, Finanzdaten gehören grundsätzlich nicht in einen Standard-Chat).
Bei sensiblen Daten – Gesundheit, HR, Finanzen, Mandanteninformationen – reicht der Standard-Enterprise-Plan oft nicht, hier lohnt sich zusätzlich die Option mit EU-Data-Residency, damit Daten erst gar nicht die EU verlassen.
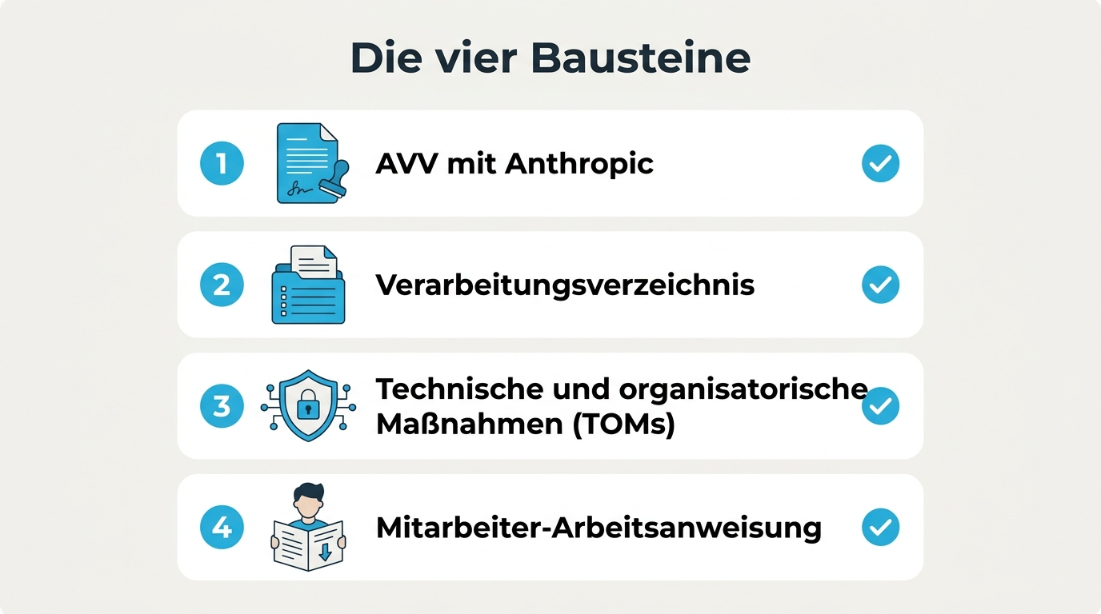
Vier Bausteine für einen sauberen Claude-Einsatz
Was mit deinen Daten tatsächlich passiert
Der Datentransfer in die USA ist der Punkt, an dem die meisten Diskussionen hängen bleiben. Anthropic ist unter dem EU-US Data Privacy Framework (DPF) zertifiziert – einer Angemessenheitsentscheidung der EU-Kommission, die den Datentransfer für zertifizierte US-Unternehmen rechtlich absichert, ergänzend zu den SCCs. Für kommerzielle Produkte gibt Anthropic zudem an, Kundendaten nicht zum Training der eigenen Modelle zu verwenden. Wer zusätzlich Zero Data Retention (ZDR) bucht – eine Enterprise-Option –, verhindert sogar, dass Prompts und Antworten überhaupt gespeichert werden.
Die Rechnung, die kaum jemand macht
Zwei Zahlen solltest du nebeneinander legen, bevor du das Thema als "erledigt" abhakst. Die DSGVO selbst erlaubt seit 2018 Bußgelder bis 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes für schwere Verstöße – das gilt unabhängig vom AI Act, allein für einen fehlenden AVV nach Art. 28. Der EU AI Act legt für Hochrisiko-Verstöße noch einmal bis zu 35 Millionen Euro oder 7 % oben drauf. Bei einem Unternehmen mit 2 Millionen Euro Jahresumsatz wären das rein rechnerisch 80.000 Euro (4 %) beziehungsweise 140.000 Euro (7 %) – als Obergrenze, nicht als übliche Praxis, aber als Rahmen, in dem sich Aufsichtsbehörden bei echten Verstößen bewegen dürfen.
Dem gegenüber steht der Aufwand, es einmal richtig zu machen: den bestehenden Plan auf Team oder Enterprise umstellen, den mitgelieferten AVV prüfen lassen, eine Seite Arbeitsanweisung schreiben. Das ist ein Nachmittag mit eurem Datenschutzbeauftragten – kein Projekt.
Das deckt sich mit dem, was wir bei DigitalXShift immer wieder in Kundengesprächen sehen: Teams lernen gerade sehr schnell, was KI im Alltag leisten kann – eine unserer Kundinnen beschrieb es kürzlich so, dass sie durch den praxisnahen Umgang mit KI "sehr weitreichende und gute Einblicke" gewonnen und ihre Arbeitsabläufe spürbar vereinfacht hat. Genau diese Geschwindigkeit ist aber auch das Risiko: Tools werden eingeführt, bevor jemand die Vertragsebene geprüft hat.
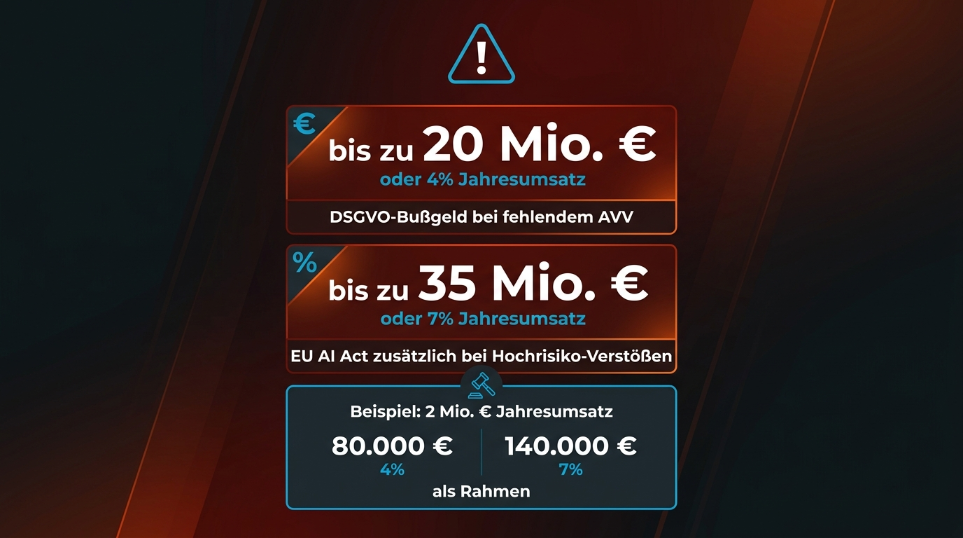
Was ein fehlender AVV im Ernstfall kostet
Praxisbeispiel: Wenn KI-Einsatz sauber aufgesetzt ist
Bei unserer Kundin PremiumPages lief die Automatisierung über einen WhatsApp-Agenten, der Leads qualifiziert und Termine bucht – ein Prozess, bei dem laufend personenbezogene Daten (Namen, Telefonnummern, Anfragen) verarbeitet werden. Die gleiche Sorgfalt, die dort in Vertrag und Datenfluss investiert wurde, gilt eins zu eins für den Einsatz von Claude im Tagesgeschäft: nicht das Tool ist das Risiko, sondern die fehlende vertragliche Grundlage dahinter. Wer wissen will, wie eine DSGVO-konforme Automatisierung technisch und vertraglich sauber aufgesetzt wird, findet auf unserem Trustmarkt-Profil weitere Fallstudien dazu.
Fazit
Der 2. August 2026 betrifft direkt vor allem Hochrisiko-Systeme – aber er ist der beste Anlass, den du dieses Jahr bekommst, um deinen eigenen Claude- oder ChatGPT-Einsatz zu prüfen. Die Kernfrage ist simpel: Läuft dein Team auf einem Plan mit AVV, oder auf Free/Pro ohne? Wenn du es nicht sicher weißt, ist das selbst schon die Antwort.
Schau dir diese Woche einmal ehrlich an, welcher Plan in deinem Team tatsächlich läuft, welche Daten dort hineinfließen – und ob jemand das je mit eurem Datenschutzbeauftragten besprochen hat. Wenn du dabei Unterstützung brauchst, DSGVO-konforme KI-Automatisierungen aufzusetzen, buch dir eine kostenlose Potenzialanalyse über unser Trustmarkt-Profil.