So nutzt du KI datenschutzkonform - Sicherheit statt Risiko

Felix Schweinebraten und Felix Schmidt im Gespräch über KI und Datenschutz
Stell dir vor, du packst deine gesamten Produktpläne in einen Karton, frankierst ihn und schickst ihn an deinen schärfsten Wettbewerber. Würdest du das tun? Genau so greifbar wird das Risiko, wenn sensible Daten ungeprüft in KI-Tools wandern.
Viele Unternehmen stehen heute vor der Frage: Wie kann ich die Chancen von KI nutzen, ohne Firmendaten, Bewerber oder Kundendaten zu gefährden?
Der Nutzen liegt auf der Hand: Effizienzgewinne, bessere Entscheidungen, automatisierte Vorselektionen. Die Kehrseite sind rechtliche Stolperfallen, hohe Bußgelder und Rufschäden. Dieser Ratgeber zeigt dir praxisnah, welche Regeln grundlegend sind und welche konkreten Schritte du sofort umsetzen kannst, damit KI für dich arbeitet - nicht gegen dich.
1. Was du rechtlich und praktisch wissen musst
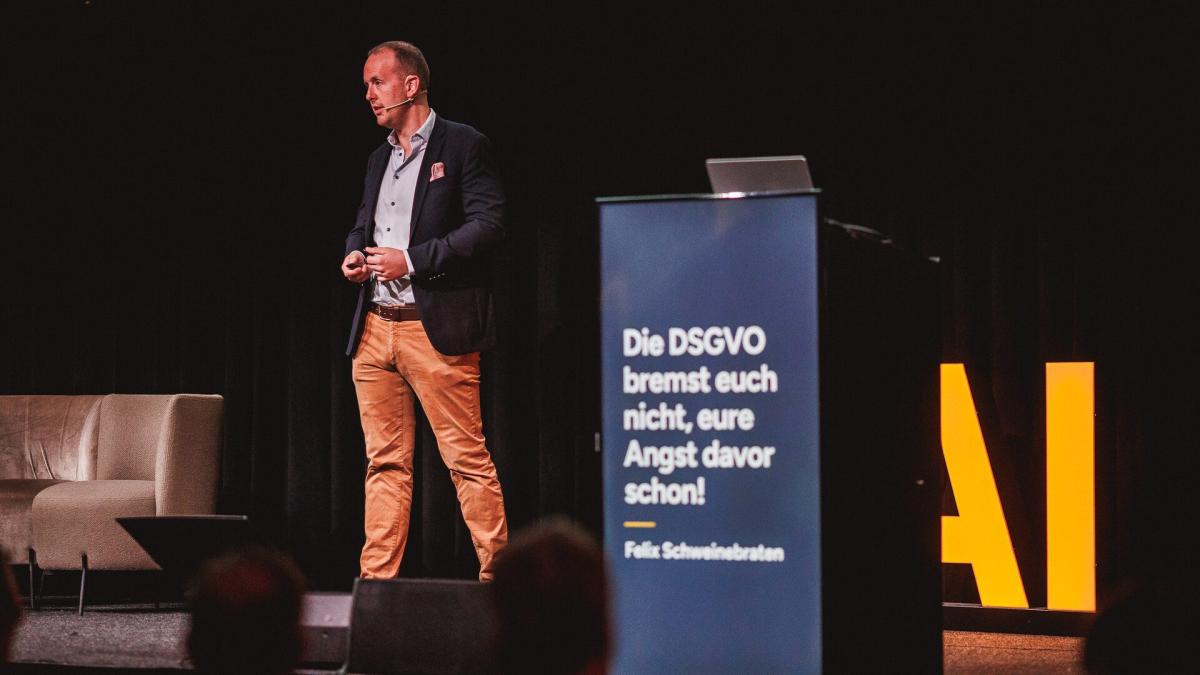
Felix Schweinebraten bei seiner DSGVO-Keynote auf dem AI Superevent 2026
Datenschutz ist kein Pausenknopf für Innovation
KI-Anwendungen sind nicht per se verboten. Entscheidend ist, wie du personenbezogene Daten verarbeitest. Automatisierte Entscheidungen in sensiblen Bereichen - etwa Bewerbungsverfahren - unterliegen strengen Vorgaben. Artikel 22 der Datenschutz-Grundverordnung (DSGVO) macht klar: Vollautomatische Entscheidungen, die wesentliche Auswirkungen auf Personen haben, sind kritisch. Das heißt: Automatisierte Vorauswahlen dürfen unterstützen, aber nicht ersetzen.
Anonymisierung vs. Pseudonymisierung - der Unterschied, der alles entscheidet
Anonymisierung bedeutet, dass ein Personenbezug endgültig ausgeschlossen ist. Pseudonymisierung ersetzt Namen durch IDs, behält aber einen möglichen Rückschluss. Solange ein Rückschluss prinzipiell möglich ist, gelten die Daten weiterhin als personenbezogen. Kurz: Wenn du die Daten wieder de-anonymisieren kannst, war die Anonymisierung nie echt.
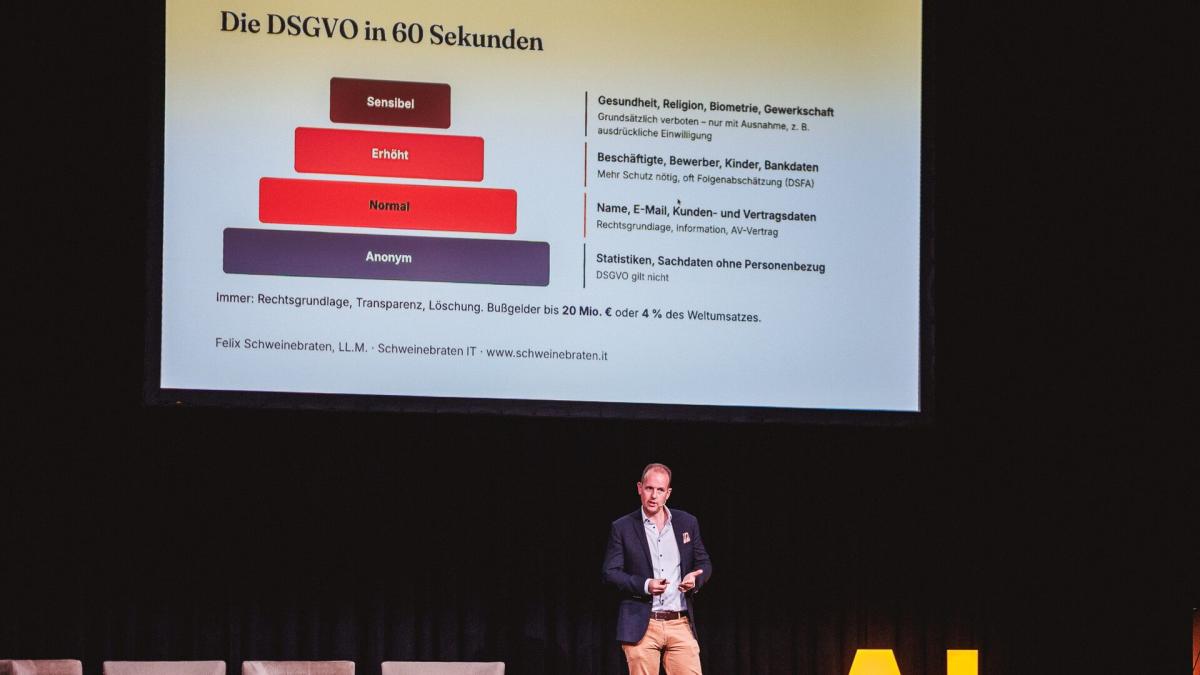
Folie „Die DSGVO in 60 Sekunden“ mit den vier Schutzstufen für Daten
Öffentlich zugängliche Daten sind nicht automatisch frei verwendbar
Nur weil Informationen online stehen, heißt das nicht, dass du sie für jeden Zweck nutzen darfst. Webscraping, um Wettbewerberprofile zu bauen oder Kaltakquise-Listen zu generieren, kann rechtlich problematisch sein - wegen fehlender Zweckbindung, fehlender Rechtsgrundlage und Risiken im Bereich unlauteren Wettbewerbs.
DSGVO greift grenzüberschreitend
Die DSGVO gilt, wenn du personenbezogene Daten von Personen verarbeitest, die in der EU sitzen. Standort deines Servers ist nicht ausschlaggebend - wichtig ist, wo die betroffene Person wohnt oder arbeitet.
Schatten-KI ist gefährlich
Wenn Mitarbeiter private Accounts nutzen, landen interne Daten häufig in Systemen ohne verlässliche Vereinbarungen, ohne Abschaltung von Trainingsfunktionen und ohne Zugriffskontrollen. Das ist ein riesiges Sicherheits- und Compliance-Risiko.
2. Praktische Maßnahmen - so setzt du KI sicher ein
Felix Schmidt bei seiner Keynote „KI im Mittelstand“ auf dem AI Superevent 2026
Human-in-the-loop statt Full Automation
Erlaube KI, Vorselektionen oder Vorschläge zu erzeugen, aber lasse finale Entscheidungen von Menschen treffen. Besonders bei Personalentscheidungen, Kreditvergabe oder anderen personenbezogenen Entscheidungen ist das unabdingbar.
Lokal, Cloud oder Hybrid - was passt zu deinem Use Case?
Lokale Modelle sind eine starke Option für sehr sensible Daten, weil du Kontrolle über den Datenfluss behältst. Dennoch sind sie kein Allheilmittel: Auch lokal gespeicherte Bezugstabellen oder Mappings können eine Re-Identifikation ermöglichen. Entscheide nach Risiko, Aufwand und notwendiger Rechenkapazität.
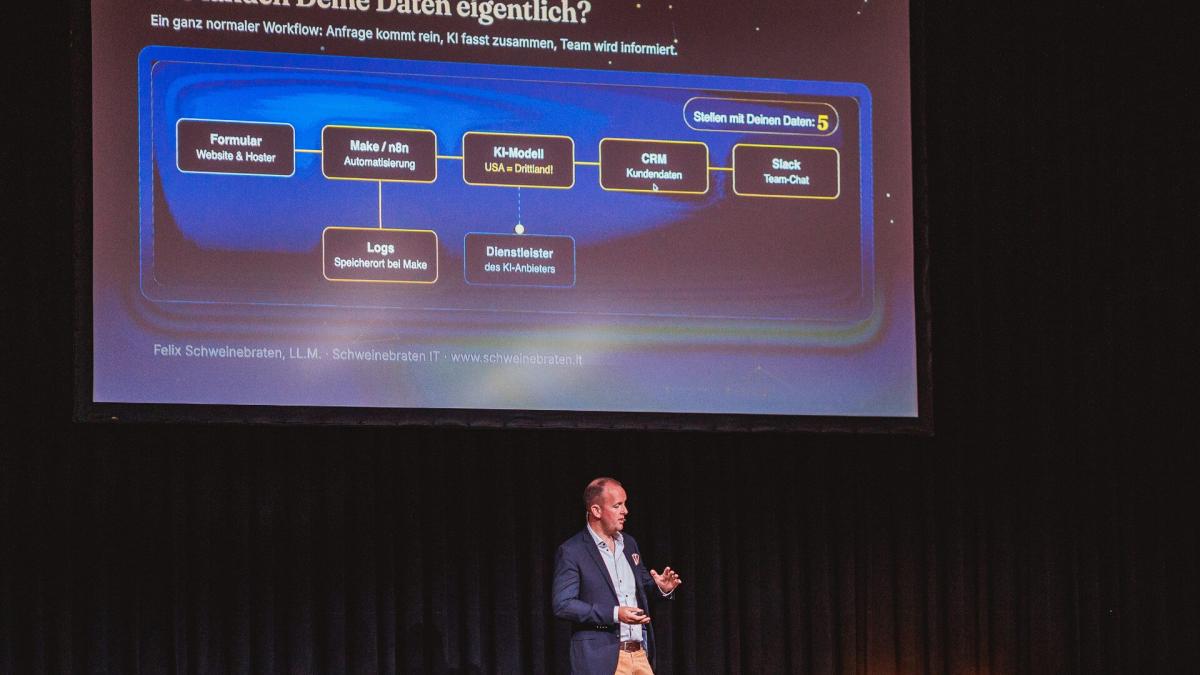
Datenfluss im KI-Workflow vom Formular über das KI-Modell bis ins CRM
Zugriffsrechte, Rollenkonzepte und Agenten
- Lege fest, wer auf welche Daten und Modelle zugreifen darf.
- Betrachte autonome Agenten wie Mitarbeiter - gib ihnen keine breiten Root-Rechte.
- Protokolliere Aktionen und pflege Audit-Logs.
Trainingsdaten und Weitergabe ausschließen
Wenn du nicht willst, dass interne Daten ins Trainingsset eines Anbieters fließen, stelle sicher, dass entsprechende Einstellungen deaktiviert sind und vertraglich geregelt wird, dass kein Training mit deinen Daten erfolgt.
Checkliste - schnell umsetzbare Maßnahmen
- Definiere den Zweck jeder Datenverarbeitung.
- Frage: Brauche ich diese Daten wirklich? - Prinzip der Datenminimierung.
- Setze Human-in-the-loop für kritische Entscheidungen.
- Schalte Training/Model-Logging mit Unternehmensdaten ab oder nutze Anbieter mit Garantien.
- Verhindere Schatten-KI durch klare Richtlinien und technische Controls.
- Führe eine Risikoanalyse und Dokumentation (Verzeichnis der Verarbeitungstätigkeiten).
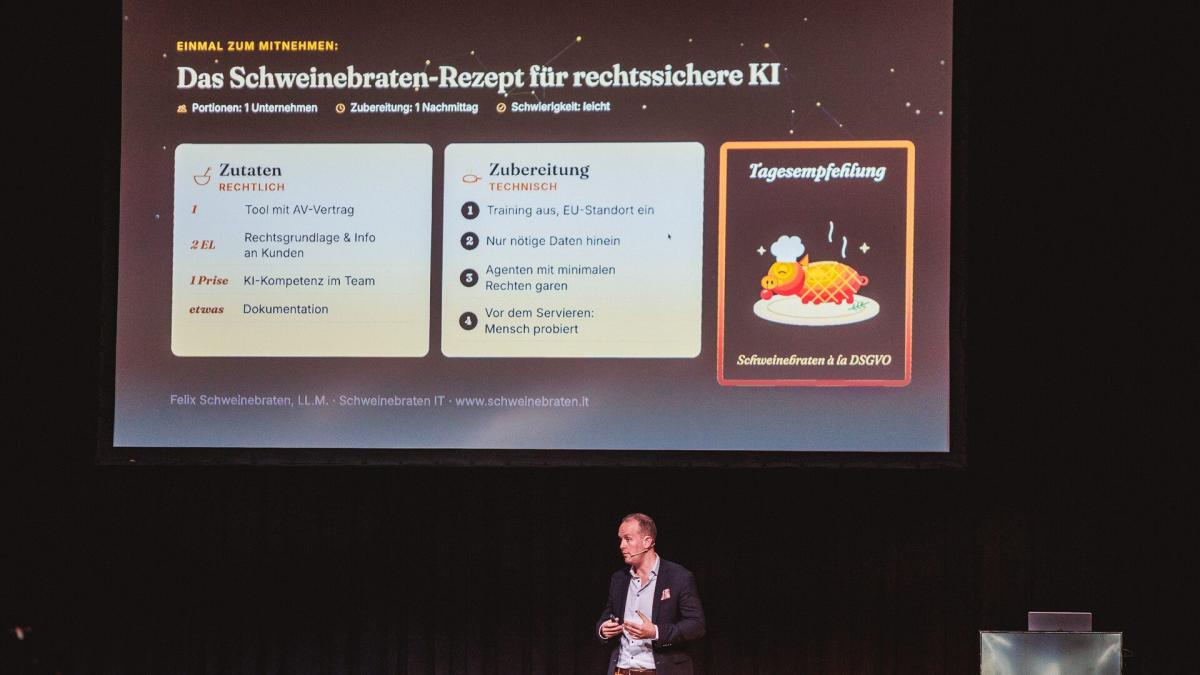
Das Schweinebraten-Rezept für rechtssichere und datenschutzkonforme KI
| Typischer Fehler | Warum problematisch | Sofortmaßnahme |
|---|---|---|
| Fehlende Rechtsgrundlage | Verarbeitungen sind rechtlich angreifbar | Zweck definieren, Einwilligung/Vertrag prüfen |
| Zu viele Daten erheben | Erhöhtes Risiko bei Datenschutzverletzungen | Datenminimierung durchführen |
| Trainingsfreigabe vergessen | Interne Daten landen in öffentlichen Modellen | Vertragsklausel + technische Abschaltung |
| Schatten-KI | Unkontrollierte Datenweitergabe | Policies, technische Sperren, Awareness |
| Vollautomatische Entscheidungen | Verstoß gegen Art. 22 DSGVO | Human-in-the-loop einführen |
| Falsche Anonymisierung | Re-Identifikation möglich | Anonymisierung prüfen, ggf. vermeiden |
| Unklare Tool-Auswahl | Daten landen am falschen Ort | Datenschutz-Folgenabschätzung |
| Fehlende Zugriffssteuerung | Interne Datenlecks | Rollenkonzepte und Logging einführen |
Do's & Don'ts kurz zusammengefasst
- Do: Setze klar definierte Zwecke, nutze Human-in-the-loop, dokumentiere alles.
- Don't: Vertraue kostenlosen Drittanbieter-Accounts für vertrauliche Daten, vermeide Full-Automation bei Personalentscheidungen.
Fazit
KI bringt enorme Chancen, aber sie verlangt Verantwortungsbewusstsein. Die wichtigste Regel: Verwende KI als Unterstützung, nicht als Ersatz, wenn Personen betroffen sind. Kontrolliere Datenflüsse, minimiere erhobene Daten und halte Auditierbarkeit sicher. Beginne heute mit einer Bestandsaufnahme eines einzelnen Anwendungsfalls - prüfe Zweck, Datenkategorien und die Frage: Wie kann ein Mensch die finale Entscheidung übernehmen?
Wie kann ich sicher feststellen, ob Daten wirklich anonymisiert sind?
Prüfe, ob eine Re-Identifikation technisch oder praktisch möglich ist. Dokumentiere die Anonymisierungsmaßnahmen und lass sie bei Unsicherheit durch Datenschutz- oder IT-Experten bewerten.
Schützt ein lokales Modell automatisch vor Rechtsrisiken?
Ein lokales Modell reduziert Datenabflüsse, ist aber kein Freifahrtschein. Relevant ist, ob ein Personenbezug bestehen bleibt und wie Zugriffe und Backups geregelt sind.
Darf ich öffentlich verfügbare Profile für Lead-Generierung nutzen?
Nicht automatisch. Prüfe Zweckbindung, Rechtsgrundlage und potenziellen Verstoß gegen Wettbewerbsrecht sowie lokale Datenschutzregeln.
Wie verhindere ich Schatten-KI im Team?
Führe klare Regeln ein, blockiere oder beschränke Drittanbieter-Accounts für Unternehmensdaten, schule Mitarbeitende und ermögliche sichere, getestete Alternativen.
Probier heute eine kleine Übung: Wähle einen KI-Anwendungsfall, dokumentiere Zweck und Daten, und entscheide, wo ein Mensch die finale Kontrolle behält. So machst du den ersten Schritt zu sicherer, rechtskonformer KI-Nutzung.